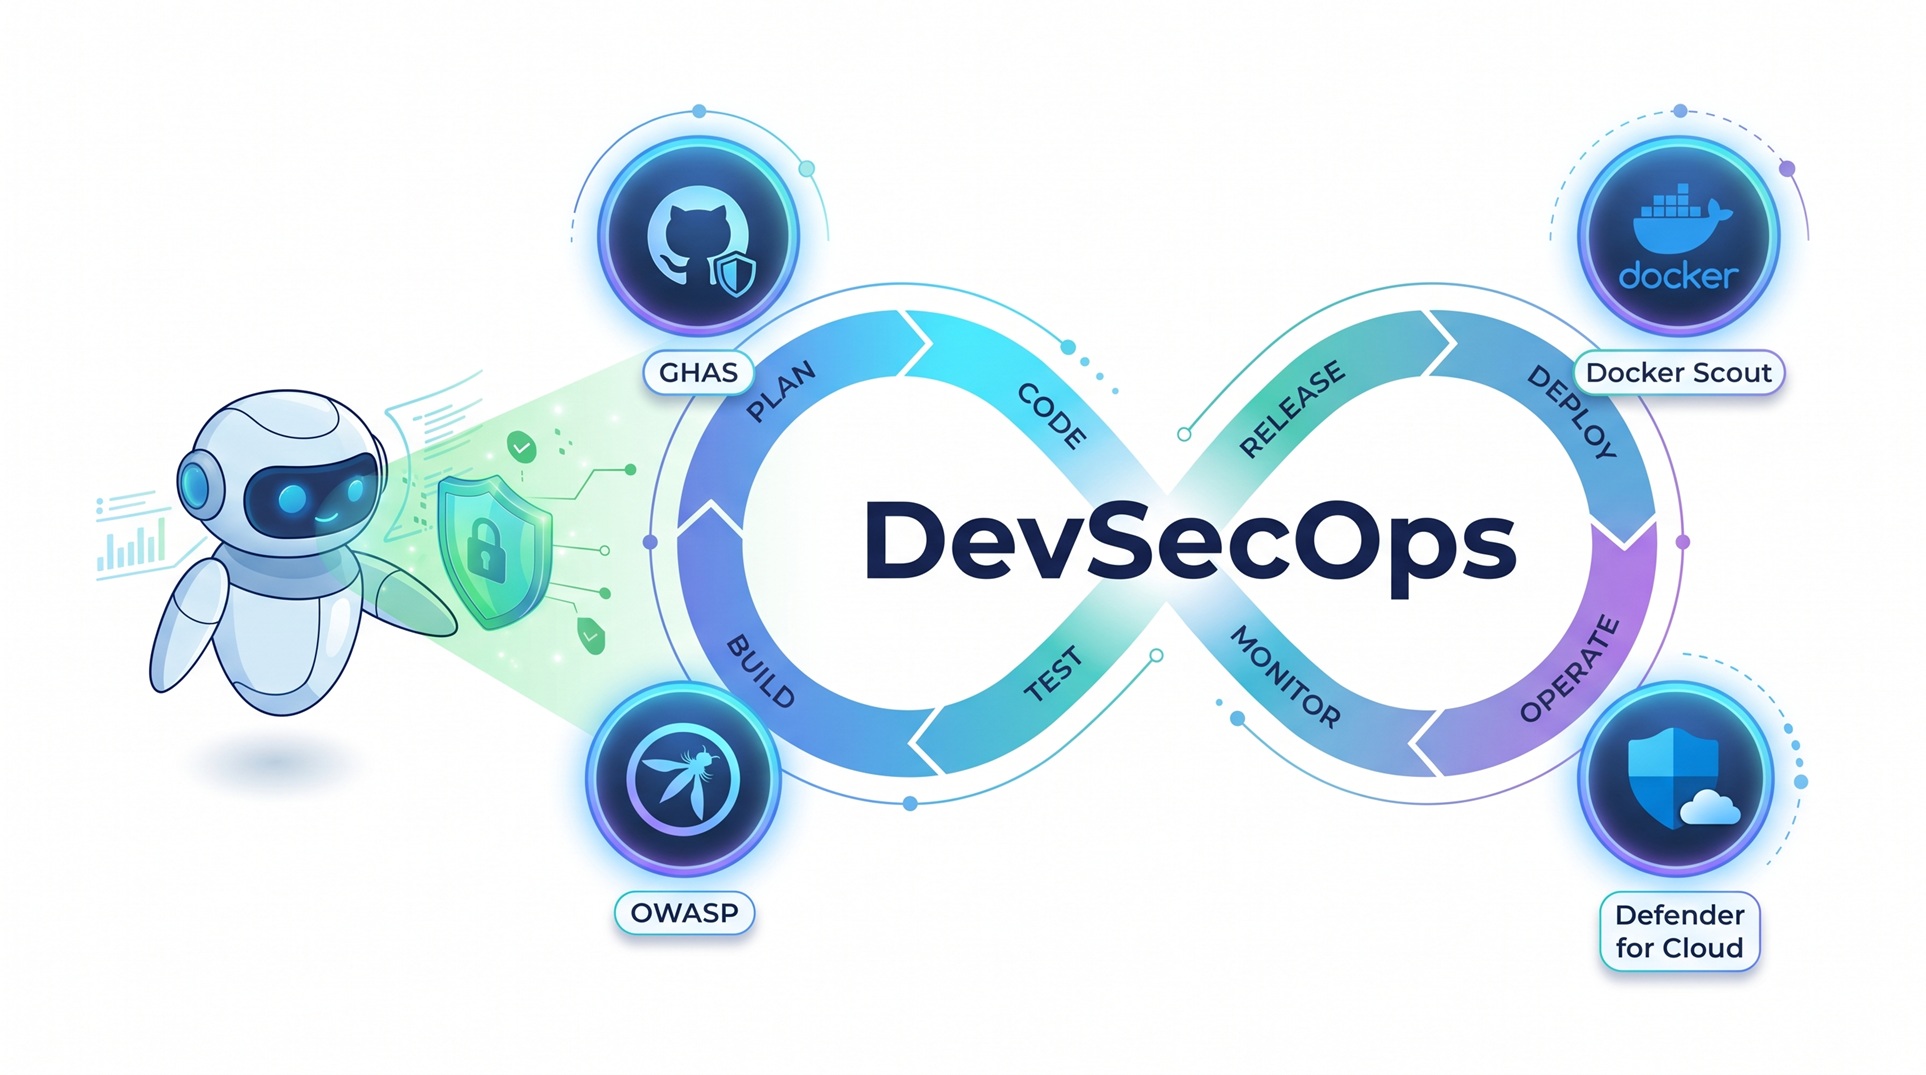
Cerrar las brechas de DevSecOps en la era de la IA agéntica
· 21 min de lectura
Un agente de IA actualiza una API, añade una dependencia y reconstruye su contenedor. El análisis de código pasa. La imagen no presenta vulnerabilidades que bloqueen la entrega. El despliegue termina correctamente.
Eso no demuestra que un cliente no pueda leer los registros de otro, que el ejecutor de compilación no haya expuesto una credencial o que nadie pueda persuadir al agente desplegado para que utilice indebidamente una herramienta autorizada.
La brecha de seguridad no siempre es un escáner que falta. A menudo falta la conexión entre un riesgo, un control, la evidencia y alguien responsable de actuar.