Pular para o conteúdo principal

6 postagens marcadas com "DevSecOps"

Ver todas os Marcadores
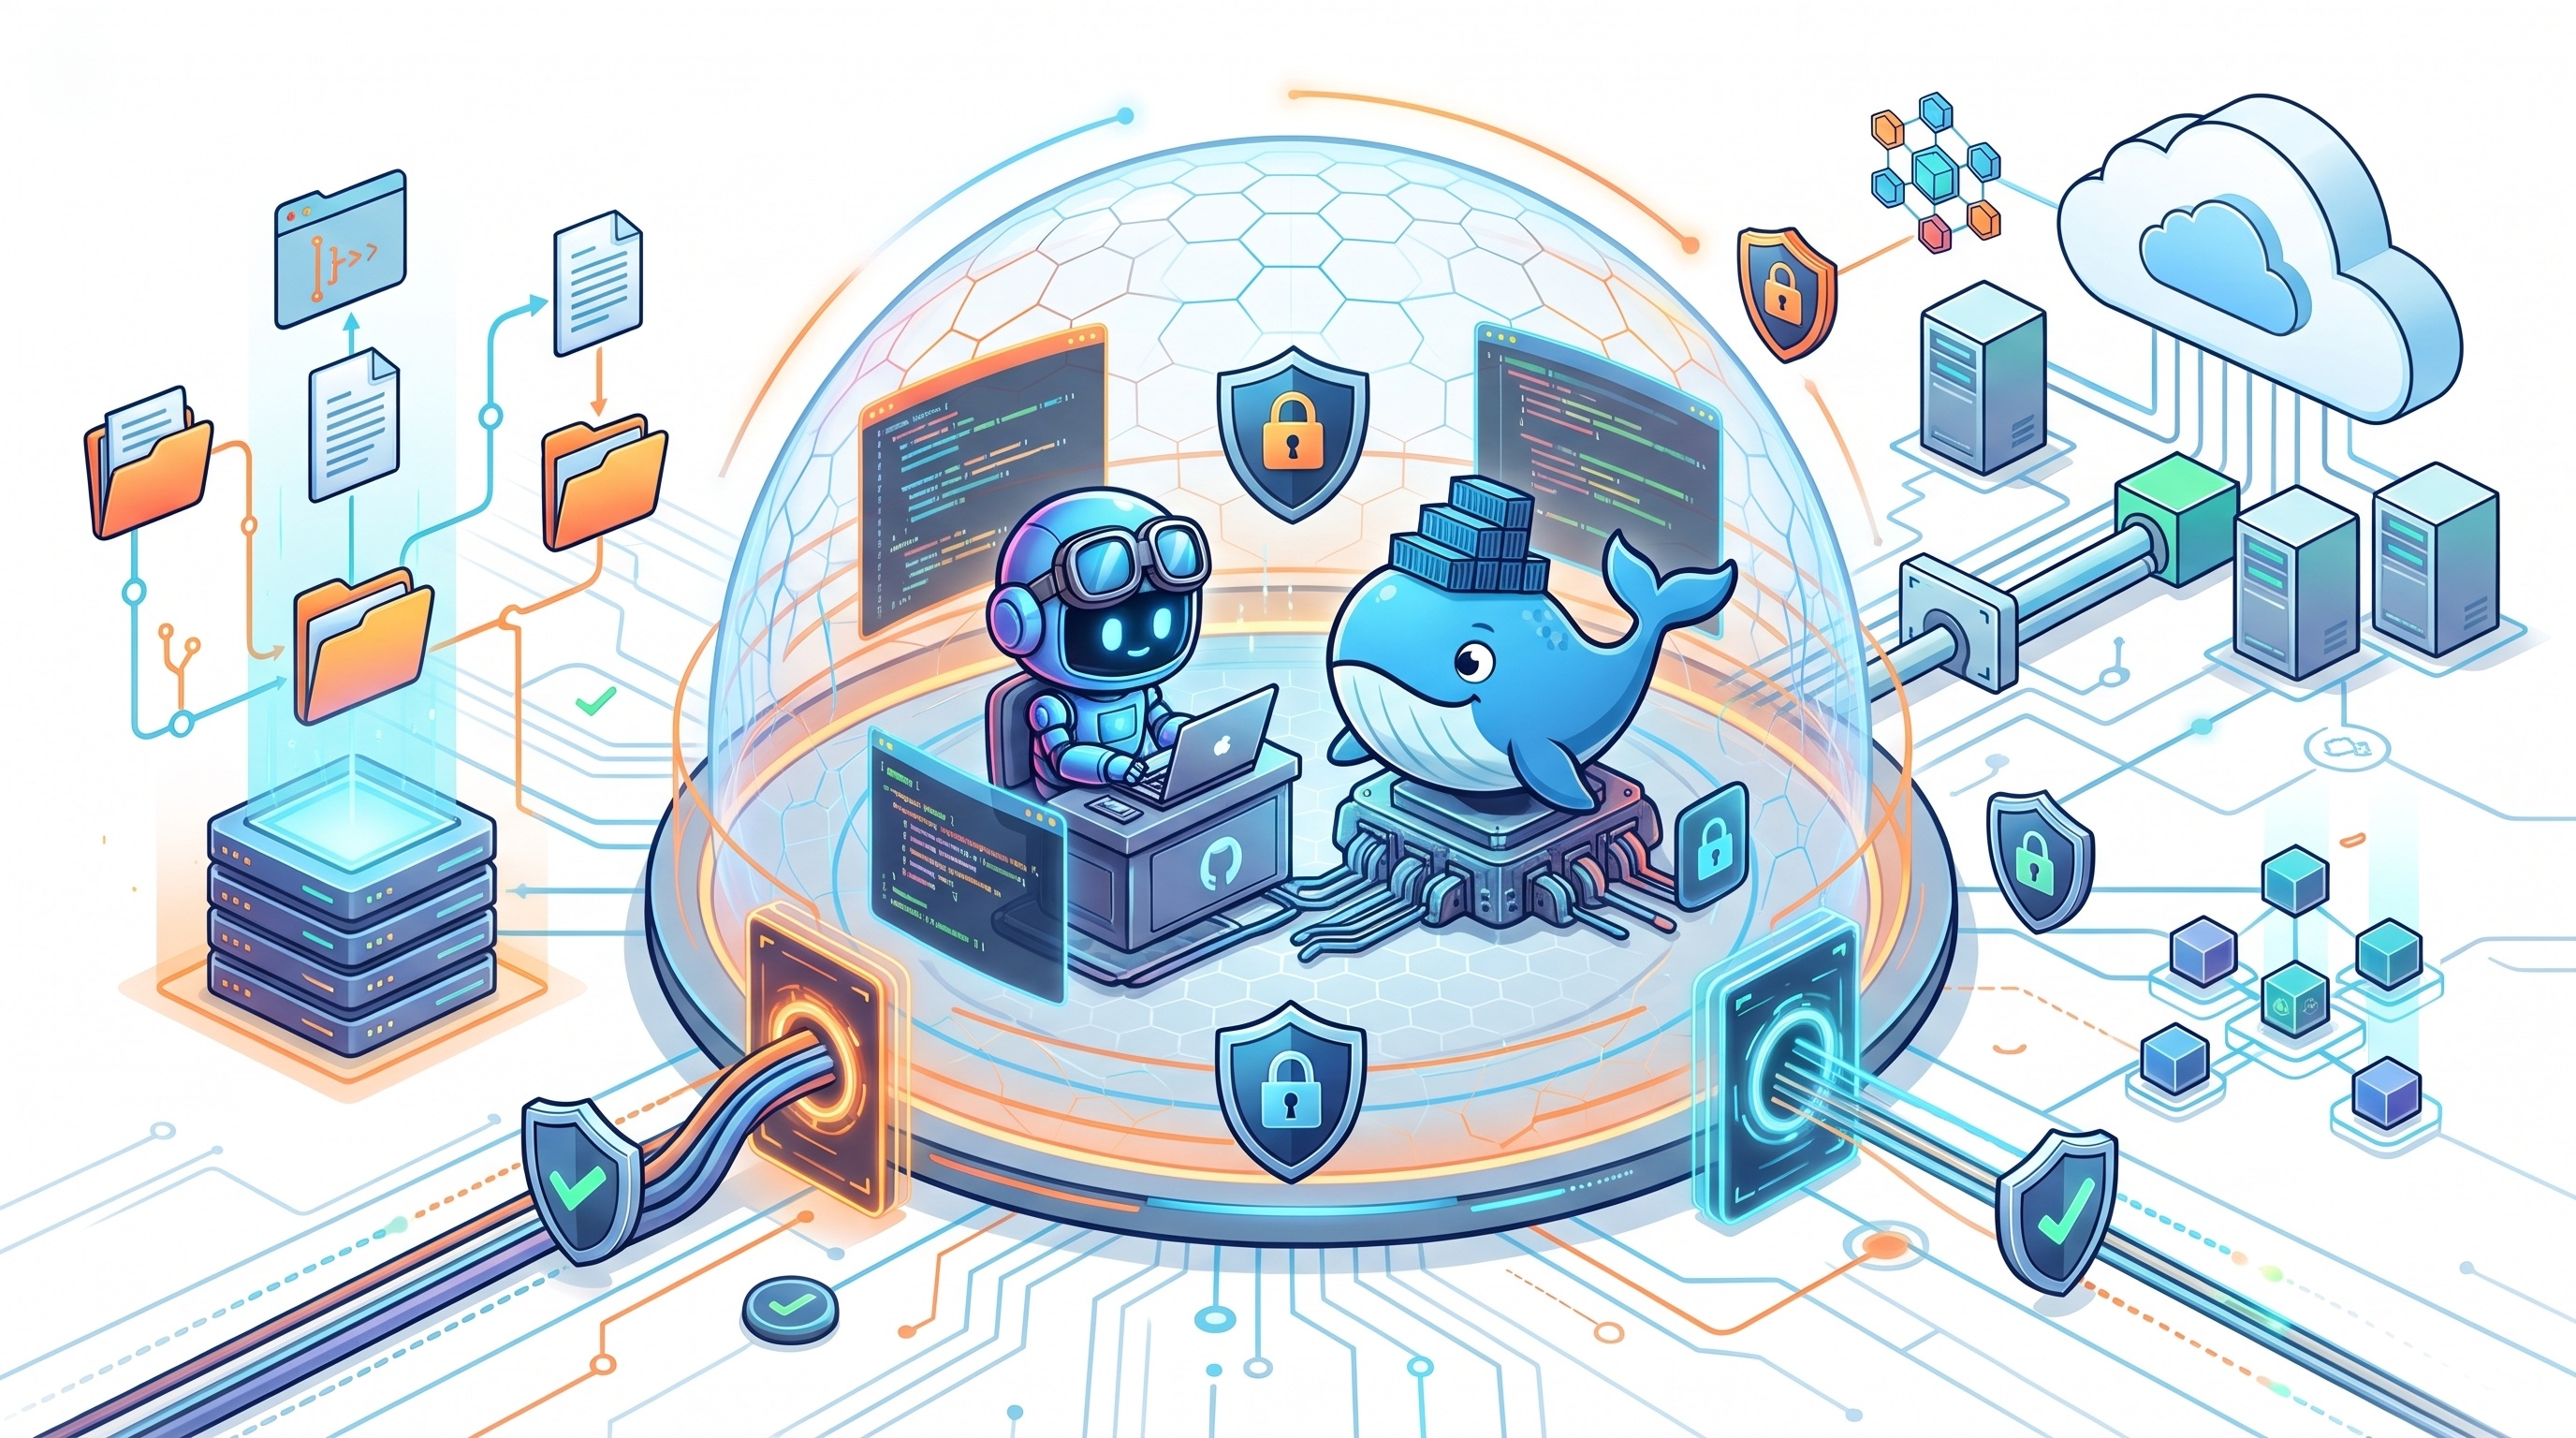
Agentes de programação isolados: GitHub Copilot e Docker

Agentes de programação isolados: GitHub Copilot e Docker

· Leitura de 12 minutos
David Sanchez
David Sanchez

Corrigir um teste exige ler código, instalar dependências e executar comandos. Normalmente não exige chaves SSH, repositórios de outros clientes nem bancos de produção. Mesmo assim, um terminal com sua conta pode expor os três.

Não basta confiar na intenção do modelo. O ambiente deve limitar as consequências quando o modelo, uma dependência ou alguma instrução encontrada estiver errada.

Isole a execução, não apenas a conversa. GitHub Copilot e Docker oferecem sandboxes, mas seus limites são diferentes. Eles também podem funcionar juntos.
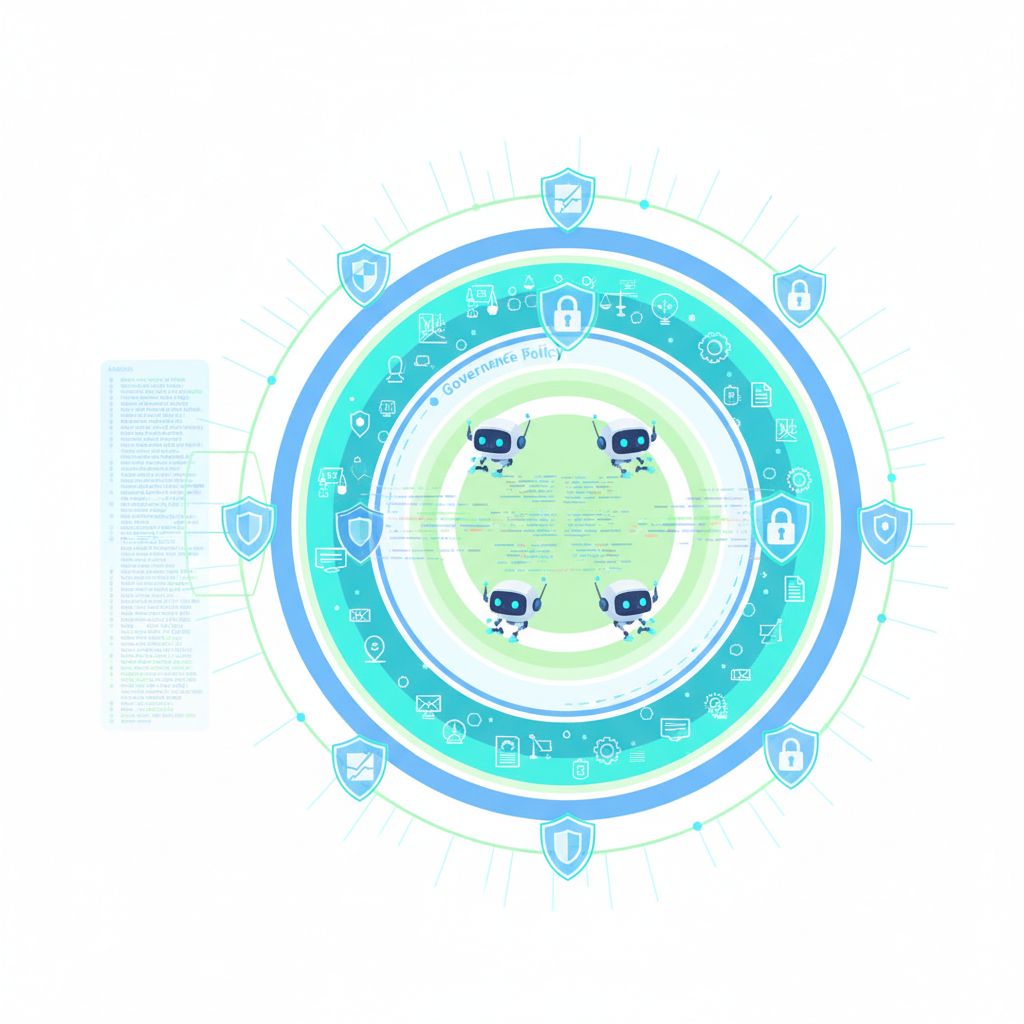
Segurança e conformidade em fluxos de trabalho agênticos: a camada de governança que as equipes estão ignorando

Segurança e conformidade em fluxos de trabalho agênticos: a camada de governança que as equipes estão ignorando

· Leitura de 15 minutos
David Sanchez
David Sanchez

Imagine o seguinte. Um agente de codificação do GitHub Copilot pega uma issue, cria uma branch, escreve a implementação em quatro arquivos, adiciona testes e abre um pull request. O CI passa. O escaneamento de código não reporta alertas. Um desenvolvedor revisa o diff, aprova e faz merge. A mudança vai para produção através de um pipeline de implantação automatizado.

Três semanas depois, um teste de penetração descobre que o código gerado pelo agente introduziu uma vulnerabilidade de falsificação de requisição do lado do servidor. O código era sintaticamente limpo, os testes cobriam o caminho feliz, e o revisor não detectou a falha porque a lógica parecia razoável isoladamente. Agora a equipe precisa responder uma pergunta para a qual seu modelo de segurança nunca foi projetado: quem é responsável pelo código que nenhum humano escreveu?

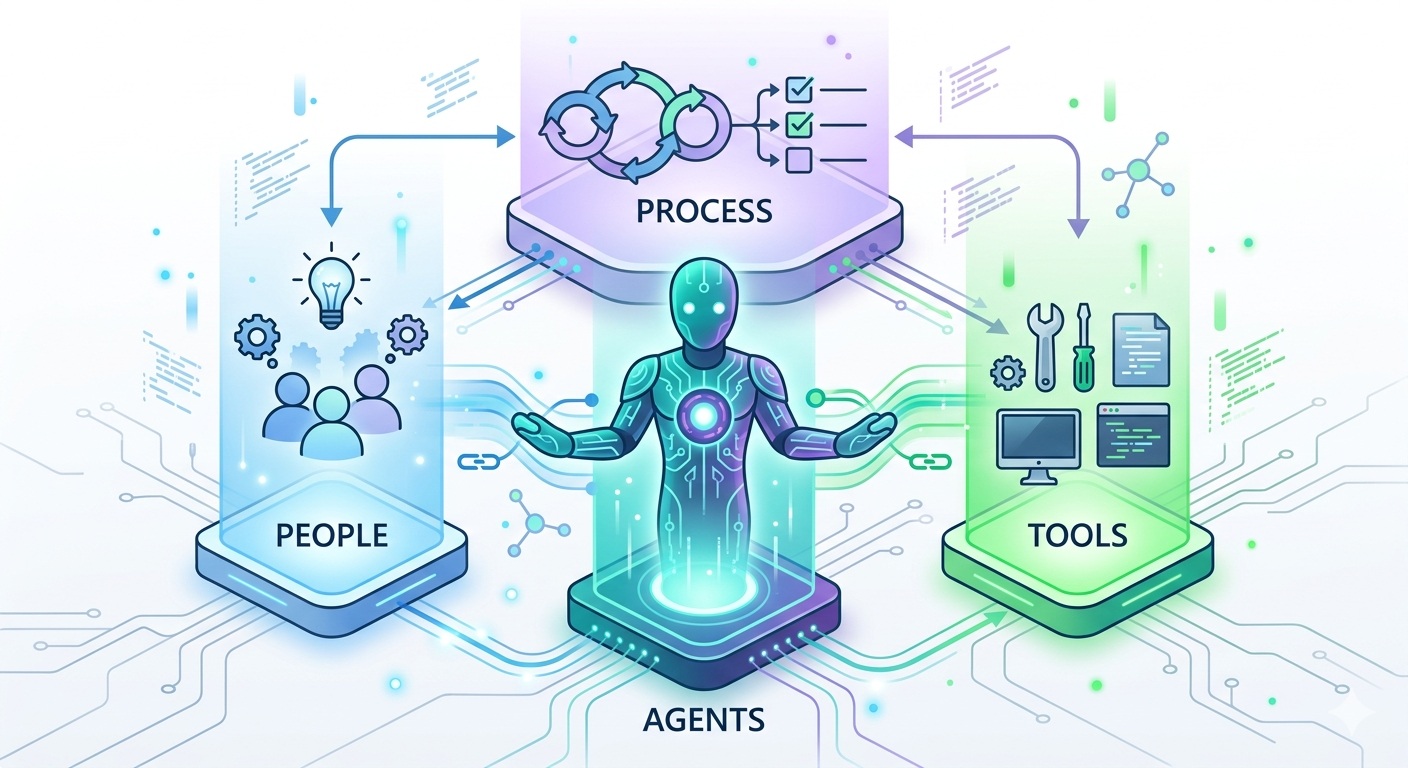
Redefinindo DevOps: Pessoas, Processos, Ferramentas e Agentes

Redefinindo DevOps: Pessoas, Processos, Ferramentas e Agentes

· Leitura de 21 minutos
David Sanchez
David Sanchez

A definição funcionava. Até que um quarto participante apareceu.​

DevOps sempre foi definido por uma equação simples e poderosa: Pessoas + Processos + Ferramentas. Essa fórmula capturou algo essencial sobre como o software moderno é construído e entregue. Ela derrubou barreiras entre desenvolvimento e operações. Deu às organizações um modelo mental para diagnosticar o que estava errado quando as coisas andavam devagar demais, falhavam com frequência demais ou criavam atrito demais.

Por mais de uma década, esse modelo de três pilares serviu bem à indústria. E o fez porque se apoiava em uma suposição que ninguém questionava: todo participante no ciclo de vida de entrega de software era humano.

Essa suposição não se sustenta mais.

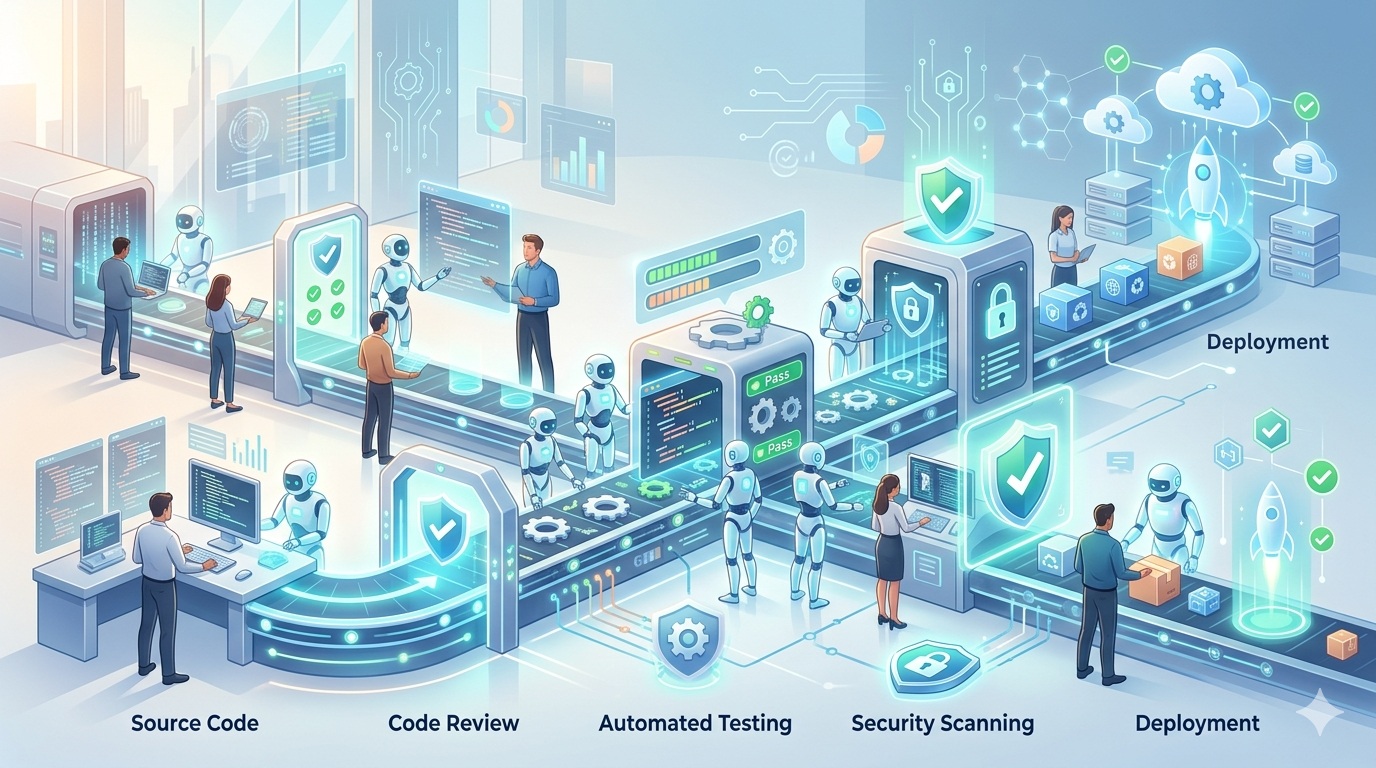
Pipelines de CI/CD para a Era Agêntica: Verificação, Segurança e Confiança na Velocidade da Máquina

Pipelines de CI/CD para a Era Agêntica: Verificação, Segurança e Confiança na Velocidade da Máquina

· Leitura de 18 minutos
David Sanchez
David Sanchez

Seu Pipeline Foi Projetado para Humanos. Isso Está Prestes a Ser um Problema.​

Não faz muito tempo, cada commit no seu repositório vinha de um humano. Um desenvolvedor escrevia código, fazia push para uma branch, abria um pull request e um revisor aprovava. Seu pipeline de CI/CD foi projetado em torno desse fluxo: executar testes, verificar lint, escanear vulnerabilidades, fazer deploy se tudo estiver verde.

Essa suposição está se quebrando.

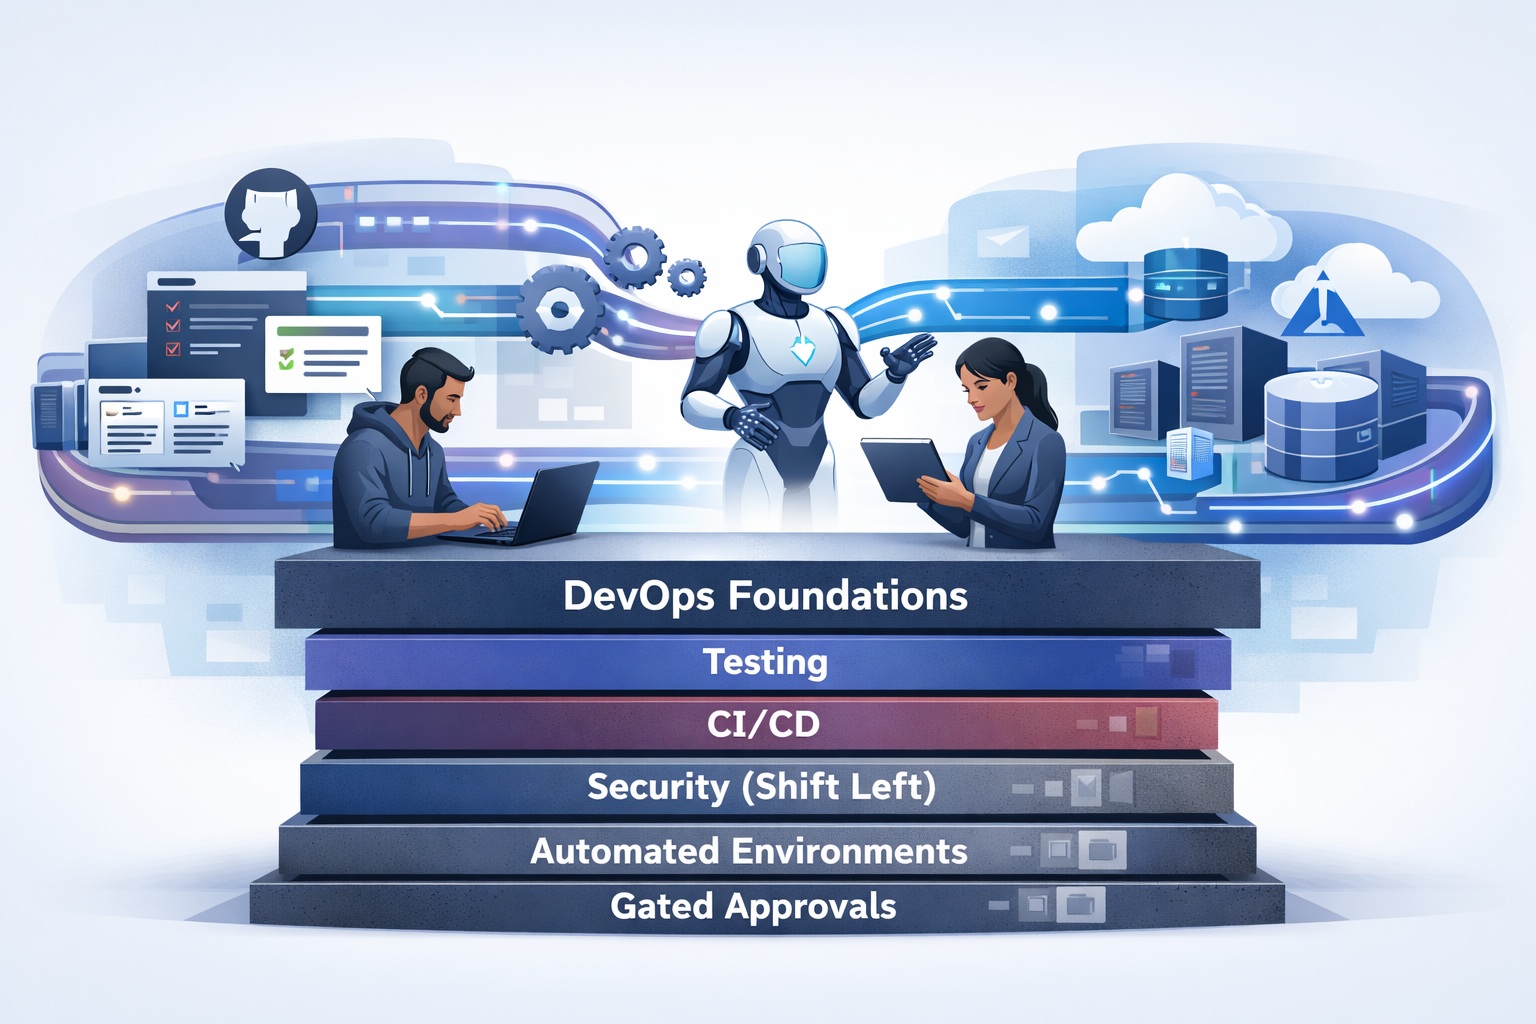
A Engenharia de Software Agêntica Precisa de Bases Sólidas de DevOps (Mais do Que Nunca)

A Engenharia de Software Agêntica Precisa de Bases Sólidas de DevOps (Mais do Que Nunca)

· Leitura de 11 minutos
David Sanchez
David Sanchez

A Era dos Agentes de IA Chegou, Sua Cultura de Engenharia Está Pronta?​

A engenharia de software agêntica não é mais um conceito do futuro. Os agentes de IA para codificação, a geração autônoma de pull requests, os pipelines auto-reparáveis e as operações assistidas por IA já estão transformando a forma como as equipes projetam, constroem, testam e implantam software todos os dias.

E aqui está a verdade desconfortável que a maioria das equipes não está pronta para ouvir:

Os agentes não consertam magicamente práticas de engenharia deficientes. Eles as escalam.

Aproveitando a GitHub Advanced Security e Microsoft Defender for Cloud em Escala

Aproveitando a GitHub Advanced Security e Microsoft Defender for Cloud em Escala

· Leitura de 5 minutos
David Sanchez
David Sanchez

Introdução​

Lançamento GitHub Advanced Security (GHAS) entre as equipes de desenvolvimento pode ser uma tarefa complexa. Esta postagem do blog fornece dicas e truques para ajudá-lo a implementar o GHAS com sucesso e integrá-lo ao Microsoft Defender para Nuvem, garantindo que suas equipes não fiquem sobrecarregadas e possam maximizar os recursos de Varredura de Código, Varredura Secreta, Varredura da Cadeia de Suprimentos e Infraestrutura como Varredura de Código.

📬 Fique Atualizado

Assine o boletim e receba as últimas publicações do blog, projetos e atualizações de conteúdo.

Respeitamos sua privacidade. Cancele a qualquer momento. Política de Privacidade

Pergunte-me sobre meu site

Desenvolvido com Microsoft Foundry

👋 Olá amig@!

Você pode me perguntar sobre:

  • Posts no blog ou artigos técnicos.
  • Projetos e contribuições.
  • Gaming: Xbox, PlayStation, Switch, jogos de tabuleiro, xadrez, atualizações mensais.
  • Resenhas de filmes e séries, Sobre mim e minha jornada de saúde.