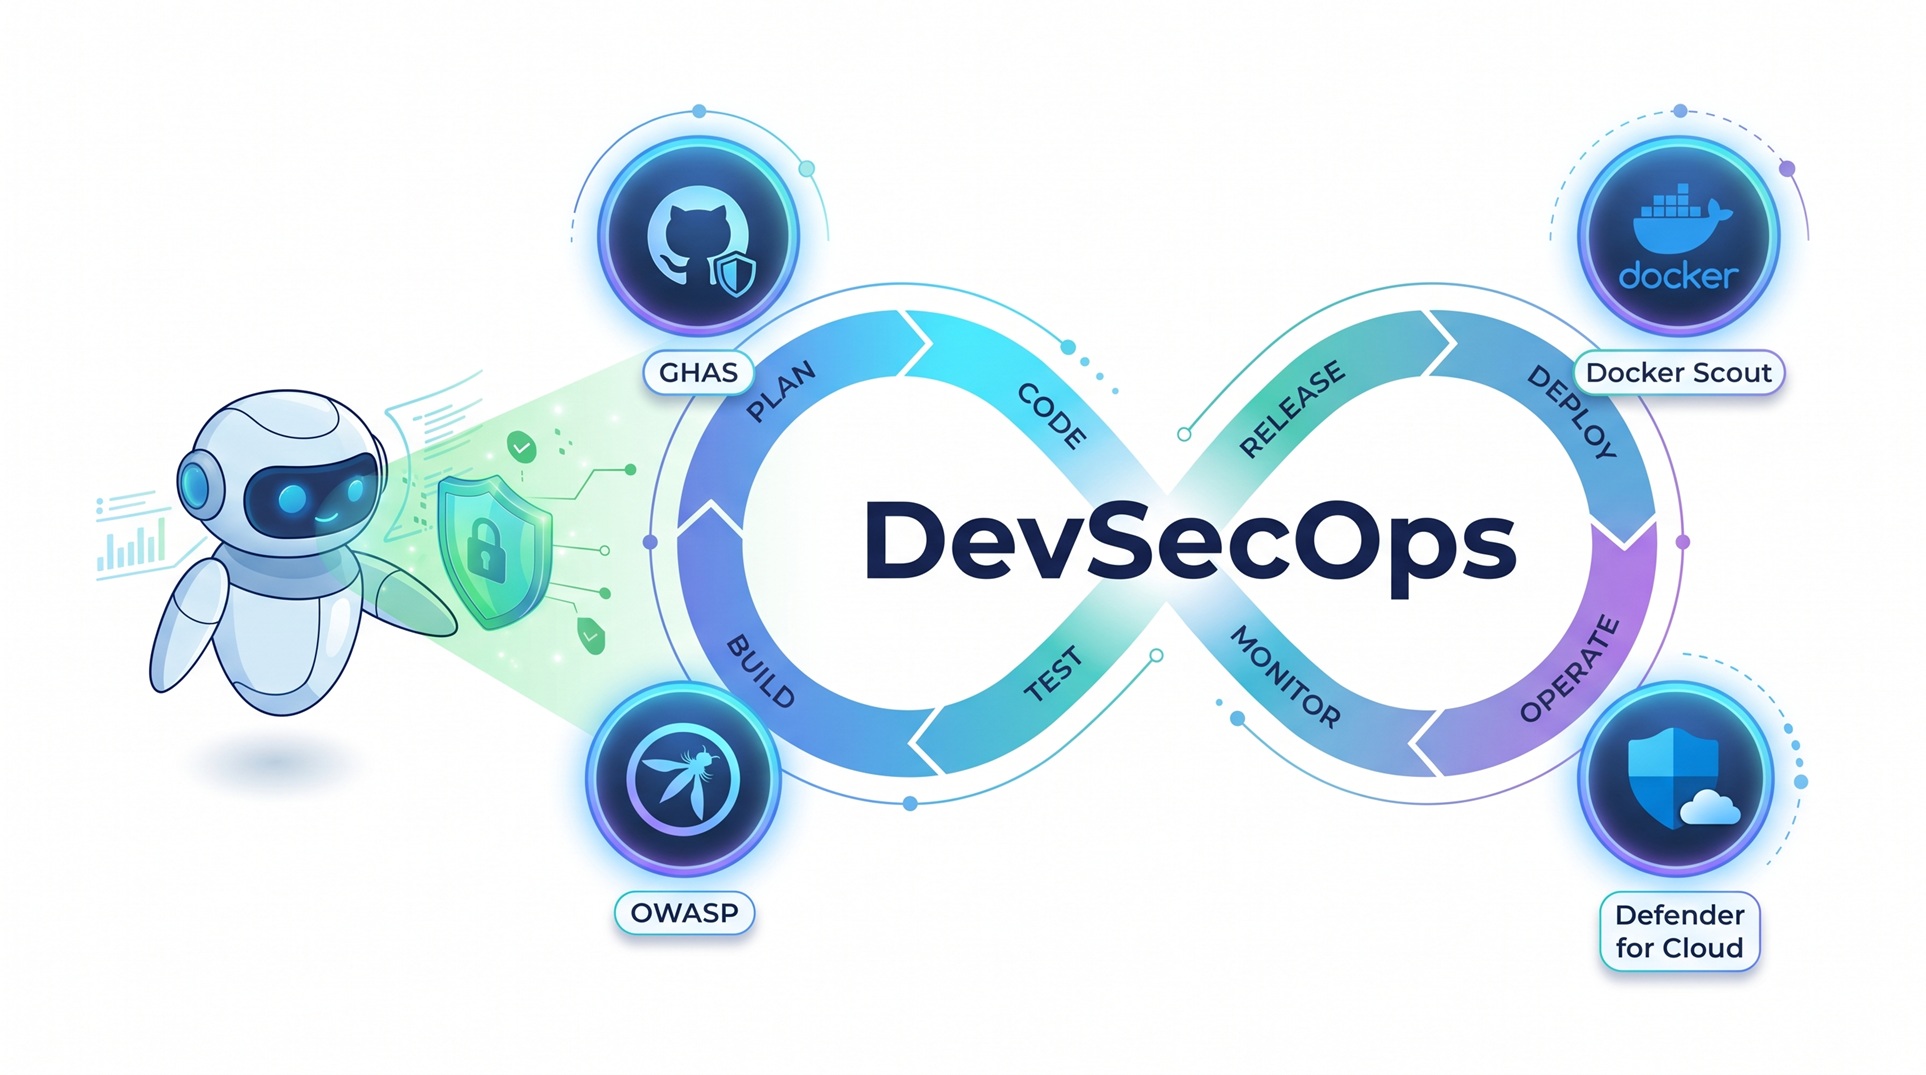
Fechando as lacunas de DevSecOps na era da IA agêntica
· Leitura de 20 minutos
Um agente de IA atualiza uma API, adiciona uma dependência e reconstrói seu contêiner. A análise de código passa. A imagem não apresenta vulnerabilidades que bloqueiem a entrega. O deploy é concluído.
Isso não demonstra que um cliente não consiga ler os registros de outro, que o executor de build não tenha exposto uma credencial ou que ninguém possa convencer o agente implantado a usar indevidamente uma ferramenta autorizada.
A lacuna de segurança nem sempre é um scanner ausente. Muitas vezes falta a conexão entre um risco, um controle, a evidência e alguém responsável por agir.